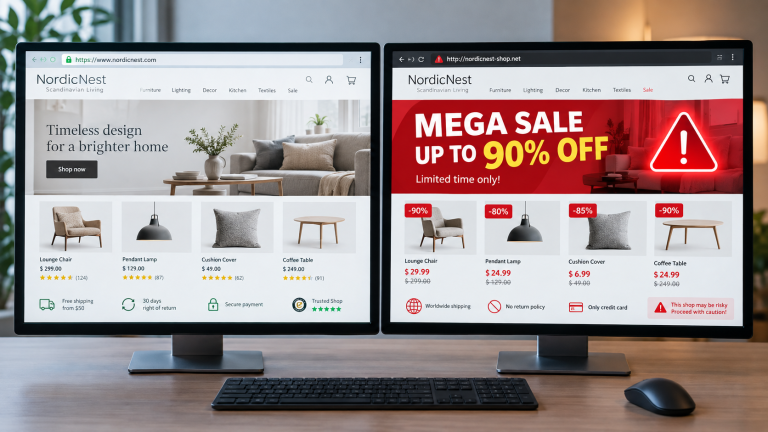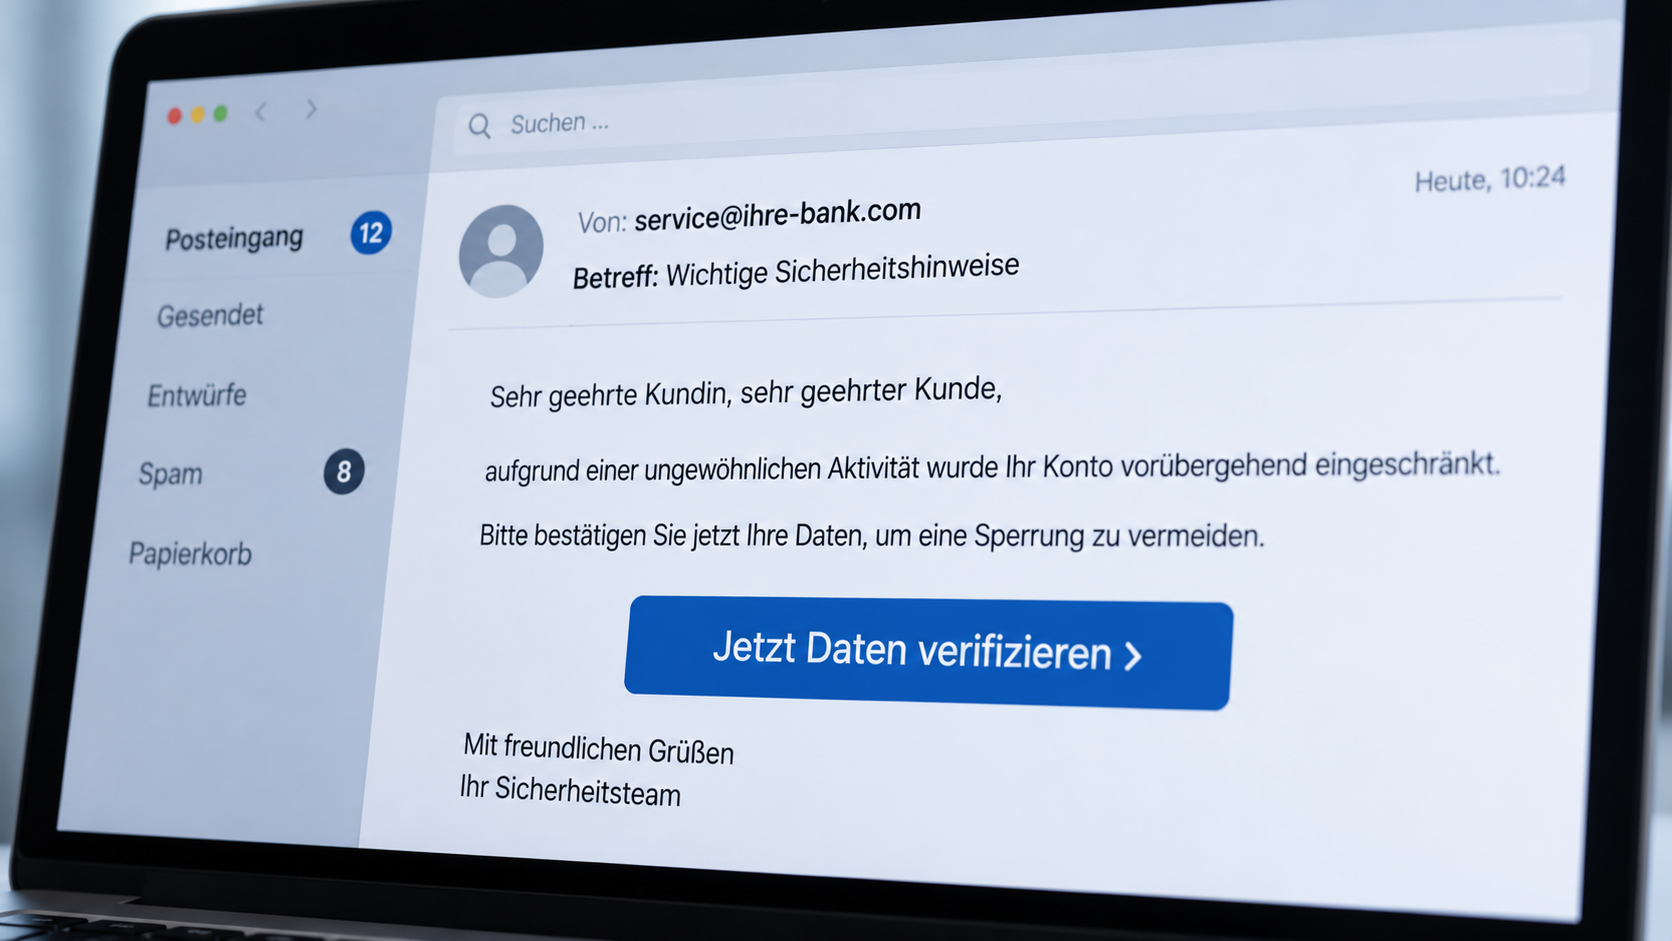
Phishing war früher oft leicht zu erkennen: holprige Sprache, falsche Anrede, merkwürdige Formatierung. Darauf kann man sich nicht mehr verlassen. Generative KI hilft Betrügern dabei, sprachlich saubere, personalisierte und glaubwürdig wirkende Nachrichten in großer Zahl zu erstellen.
Gleichzeitig läuft Phishing längst nicht mehr nur über E-Mails. SMS, QR-Codes, gefälschte Behördennachrichten und täuschend echte Unternehmensmails gehören heute ebenfalls zum Alltag. Entscheidend ist deshalb nicht mehr, wie professionell eine Nachricht aussieht, sondern ob Absender, Domain, Linkziel und Anlass tatsächlich stimmen.
Das Wichtigste in Kürze
- KI macht Phishing professioneller. Texte lassen sich fehlerfrei, personalisiert und in sehr großer Zahl erstellen.
- Schlechte Rechtschreibung ist deshalb kein zuverlässiges Warnsignal mehr.
- Besonders kritisch sind falsche Absenderdomains, ungewöhnliche Login- oder Zahlungsaufforderungen und künstlicher Zeitdruck.
- Phishing kommt nicht nur per E-Mail: Smishing per SMS und Quishing über QR-Codes gehören ebenfalls zu aktuellen Betrugsformen.
- Bei verdächtigen Nachrichten sollte der angebliche Absender immer über eine selbst recherchierte offizielle Kontaktmöglichkeit überprüft werden.
Warum KI Phishing gefährlicher macht
Das Prinzip von Phishing hat sich nicht verändert. Betrüger versuchen weiterhin, Menschen dazu zu bringen, Passwörter, Bankdaten oder andere sensible Informationen preiszugeben. Verändert hat sich vor allem die Qualität.
Das Bundesamt für Sicherheit in der Informationstechnik beschreibt, dass generative KI für Social Engineering eingesetzt werden kann. Sprachmodelle können Phishing-Texte automatisch, in verschiedenen Sprachen, in hoher sprachlicher Qualität und in großer Zahl erzeugen.
Noch problematischer wird es, wenn zusätzliche Informationen über das Opfer vorhanden sind. Die Cybersicherheitsagentur Baden-Württemberg warnt davor, dass Täter personenbezogene Informationen in KI-Anweisungen einfließen lassen können. Dadurch entstehen individuell zugeschnittene Nachrichten, die wesentlich glaubwürdiger wirken als eine beliebige Massenmail.
Ein Betrüger muss heute also nicht mehr selbst überzeugend schreiben können. Name, Arbeitgeber, Position oder ein aktueller Geschäftsvorgang können ausreichen, um eine Nachricht zu erstellen, die auf den ersten Blick plausibel wirkt.
Die alten Phishing-Regeln reichen nicht mehr
Lange galten Rechtschreibfehler, schlechte Übersetzungen und eine unpersönliche Anrede als typische Hinweise auf Phishing. Solche Merkmale gibt es weiterhin, aber sie reichen als Prüfung nicht mehr aus.
Die Verbraucherzentrale weist darauf hin, dass betrügerische Nachrichten häufig täuschend echt aussehen. Wer unsicher ist, sollte deshalb nicht auf Links klicken oder direkt auf die Nachricht antworten, sondern den Anbieter über einen unabhängigen Weg kontaktieren.
Eine Mail kann perfekt formuliert sein und trotzdem falsch sein. Entscheidend ist, woher sie tatsächlich kommt und wohin sie führen soll.
Absenderdomain prüfen: Nicht der Name zählt, sondern die Adresse
Der angezeigte Absendername sagt wenig aus. In einem Postfach kann „Sparkasse“, „Amazon“, der Name eines Unternehmens oder sogar der Name eines Geschäftsführers erscheinen, obwohl die Nachricht von einer völlig anderen Domain stammt.
Deshalb sollte immer die vollständige Absenderadresse geprüft werden.
Ein Unterschied wie
service@unternehmen.de
und
service@unternehmen-sicherheit.de
kann leicht übersehen werden. Dasselbe gilt für vertauschte Buchstaben, zusätzliche Bindestriche oder ungewöhnliche Domain-Endungen.
Wichtig ist vor allem der Teil rechts vom @-Zeichen. Dort steht die tatsächliche Absenderdomain.
Auch bei Links zählt nicht nur das, was sichtbar angezeigt wird. Entscheidend ist die tatsächliche Hauptdomain.
Ein Beispiel:
bank.de/aktivierung
kann tatsächlich zur Domain bank.de gehören.
bank.de-sicherheit.com
gehört dagegen zur Domain de-sicherheit.com und nicht zur Bank.
Bei angeblichen Behördennachrichten ist diese Prüfung wichtig. Die Verbraucherzentrale warnt vor E-Mails und SMS, in denen sich Kriminelle als Ministerien oder andere staatliche Stellen ausgaben. Ziel war neben Geld auch der Diebstahl von Identitätsdaten.
Aktuelles Beispiel: Gefälschte Betriebsprüfung
Wie konkret solche Angriffe auf Unternehmen inzwischen aussehen, zeigte eine Warnung der Cybersicherheitsagentur Baden-Württemberg.
Bundesweit wurden gefälschte E-Mails im Namen der Finanzverwaltung verschickt. Den Empfängern wurde eine angebliche „Prüfungsanordnung gemäß § 193 Abgabenordnung“ angekündigt. Die Nachricht sollte wie eine bevorstehende Betriebsprüfung wirken.
Die Mails enthielten Anhänge oder Links, über die Passwörter und betriebliche Daten abgegriffen werden konnten. Für Unternehmen ist das besonders gefährlich, weil eine offiziell klingende Steuer- oder Behördennachricht schnell als dringlich eingestuft wird. Die Cybersicherheitsagentur Baden-Württemberg informiert über diese angeblichen Betriebsprüfungen.
Entscheidend ist nicht, wie amtlich eine Nachricht klingt, sondern ob sie tatsächlich von der zuständigen Stelle stammt.
Zeitdruck bleibt eines der wichtigsten Warnzeichen
Betrüger wollen vermeiden, dass Empfänger in Ruhe prüfen.
Typische Formulierungen lauten:
„Ihr Konto wird heute gesperrt.“
„Bestätigen Sie Ihre Daten innerhalb von 24 Stunden.“
„Ihre TAN-Funktion läuft ab.“
„Es wurde eine verdächtige Zahlung festgestellt.“
„Jetzt Konto verifizieren.“
Die Verbraucherzentrale dokumentiert regelmäßig solche Fälle im Phishing-Radar. Häufig wird eine kurze Frist gesetzt oder mit einer Sperrung gedroht, damit Empfänger möglichst schnell reagieren.
Zeitdruck allein beweist keinen Betrug. Bei ungewöhnlichen Zahlungs-, Login- oder Datenanfragen sollte er aber immer ein Signal sein, die Nachricht zunächst unabhängig zu überprüfen.
Nicht auf den Link klicken – selbst zur Website gehen
Der sicherste Weg ist oft überraschend einfach. Kommt beispielsweise eine Mail von einer Bank, sollte nicht der Link in der Nachricht verwendet werden. Stattdessen wird die bekannte Banking-App geöffnet oder die Adresse der Bank selbst in den Browser eingegeben.
Dasselbe gilt für Paketdienste, Online-Shops, Versicherungen oder Behörden. Links können optisch seriös aussehen und trotzdem auf eine andere Domain führen. Am Computer lässt sich das tatsächliche Ziel häufig anzeigen, indem man mit der Maus über den Link fährt, ohne ihn anzuklicken.
Auf dem Smartphone ist das schwieriger. Gerade deshalb sollte man bei unerwarteten Nachrichten lieber direkt die bekannte App oder Website öffnen.
Smishing: Phishing per SMS
Bei Smishing werden betrügerische Links per SMS verschickt. Besonders verbreitet sind Nachrichten angeblicher Paketdienste. Typische Texte behaupten, eine Lieferung könne wegen einer fehlenden Adresse nicht zugestellt werden oder es müsse eine kleine Gebühr bezahlt werden.
Die Verbraucherzentrale warnt regelmäßig vor solchen Paketdienst-SMS. Über die Links sollen unter anderem persönliche Daten abgegriffen, schädliche Apps verbreitet oder kostenpflichtige Dienste ausgelöst werden. Weil viele Menschen tatsächlich regelmäßig Pakete erwarten, funktioniert diese Masche immer wieder.
Quishing: Wenn der Betrug im QR-Code steckt
Noch schwieriger zu prüfen sind QR-Codes. Beim sogenannten Quishing führt ein QR-Code auf eine betrügerische Website. Das Problem: Anders als bei einem normalen Link ist auf den ersten Blick häufig nicht zu erkennen, welche Internetadresse hinter dem Code steckt.
Solche Codes tauchen nicht nur in E-Mails auf. Die Verbraucherzentrale dokumentiert Quishing-Fälle mit gefälschten Bankbriefen, manipulierten Parkautomaten, Ladesäulen, Strafzetteln und Plakaten. Nach dem Scannen sollte deshalb die angezeigte Webadresse genau geprüft werden, bevor Daten eingegeben werden.
Behörden, Banken und Unternehmen werden gezielt kopiert
Phishing funktioniert besonders gut, wenn der vermeintliche Absender bereits Vertrauen besitzt. Deshalb werden Banken, Paketdienste, Behörden, Zahlungsdienste und bekannte Unternehmen besonders häufig imitiert. Logos und Gestaltung lassen sich leicht kopieren. Mit KI kann zusätzlich der passende Text erzeugt werden.
Das Logo eines bekannten Unternehmens beweist deshalb nichts. Entscheidend sind Domain, Anlass und Ziel der Nachricht. Bei unbekannten Firmen lohnt sich zusätzlich eine Plausibilitätsprüfung. Über die SCOREDEX-Firmensuche lassen sich bereits erfasste Unternehmen recherchieren und vorhandene Angaben mit einer erhaltenen Nachricht abgleichen.
Phishing betrifft Unternehmen besonders hart
Im Unternehmensumfeld kann Phishing deutlich höhere Schäden verursachen als bei einem einzelnen privaten Account. Eine gefälschte Login-Seite kann Zugang zu geschäftlichen E-Mail-Konten ermöglichen. Über kompromittierte Postfächer können Täter anschließend echte Rechnungen, Geschäftspartner und laufende Vorgänge beobachten.
Besonders gefährlich wird es, wenn Rechnungen oder Bankverbindungen verändert werden. Eine Mail wirkt dann nicht mehr wie ein zufälliger Betrugsversuch, sondern passt möglicherweise zu einer tatsächlich laufenden Geschäftsbeziehung.
Deshalb sollten größere Zahlungen und geänderte Bankdaten grundsätzlich über einen zweiten Kanal bestätigt werden. Eine Rückfrage über eine bereits bekannte Telefonnummer kann in solchen Fällen entscheidend sein.
Auch die öffentliche Identität eines Unternehmens spielt eine Rolle. Wenn Geschäftsführung, Ansprechpartner und offizielle Kontaktdaten im Netz klar und konsistent auffindbar sind, fällt es Geschäftspartnern leichter, Fälschungen zu erkennen. Mit dieser digitalen Unternehmenspositionierung beschäftigt sich unter anderem SQUAREVEST Marketing im Zusammenspiel von PR, SEO, GEO und Reputation.
Sieben Punkte, mit denen sich eine Phishing-Mail prüfen lässt
Wer eine verdächtige Nachricht erhält, sollte vor allem diese Punkte prüfen:
- Stimmt die vollständige Absenderdomain?
- Wohin führt der Link tatsächlich?
- Ist die Aufforderung plausibel?
- Wird ungewöhnlicher Zeitdruck aufgebaut?
- Werden Passwort, TAN, Kreditkarten- oder Zugangsdaten verlangt?
- Wurde die Nachricht überhaupt erwartet?
- Lässt sich die Anfrage über einen unabhängigen Kanal bestätigen?
Diese Prüfung ist heute verlässlicher als die Frage, ob eine Mail sprachlich gut oder schlecht geschrieben ist.
Wenn bereits auf einen Phishing-Link geklickt wurde
Ein Klick allein bedeutet noch nicht automatisch, dass Daten gestohlen wurden. Entscheidend ist, was anschließend passiert ist. Wer auf einer gefälschten Seite Zugangsdaten eingegeben hat, sollte das betroffene Passwort sofort über die echte Website ändern. Wurde dasselbe Passwort an anderen Stellen verwendet, müssen auch diese Zugänge geändert werden.
Bei Bank- oder Kreditkartendaten sollte die Bank unmittelbar informiert werden. Bei verdächtigen Transaktionen zählt Geschwindigkeit.
Verdächtige Phishing-Mails können außerdem an das Phishing-Radar der Verbraucherzentrale weitergeleitet werden. Dort werden aktuelle Betrugsvarianten gesammelt und veröffentlicht.
Warum Aufklärung weiterhin eine Schwachstelle ist
Technische Schutzmaßnahmen helfen, lösen das Problem aber nicht vollständig.
Der Cybersicherheitsmonitor 2026 von Polizeilicher Kriminalprävention und BSI zeigt deutliche Wissenslücken. Nur 14 Prozent der Befragten informieren sich regelmäßig über Cybersicherheit. Rund 40 Prozent beschäftigen sich erst mit dem Thema, wenn bereits ein Problem aufgetreten ist.
Zu den häufig genannten Erfahrungen gehören Phishing, Fremdzugriffe auf Online-Accounts sowie Betrug beim Online-Shopping und Online-Banking. Phishing nutzt diese Lücke aus. Die Technik hinter einer Nachricht kann kompliziert sein, die eigentliche Manipulation bleibt oft erstaunlich simpel: Vertrauen erzeugen, Druck aufbauen und eine schnelle Handlung auslösen.
Warum Unternehmensprüfung bei Phishing helfen kann
Phishing und Unternehmensprüfung wirken zunächst wie zwei unterschiedliche Themen. Tatsächlich treffen sie sich an einem wichtigen Punkt: Vertrauen sollte überprüfbar sein.
Wer eine unerwartete Nachricht von einer Firma erhält, sollte nicht allein dem Logo, Firmennamen oder professionellen Erscheinungsbild vertrauen. Bei einem unbekannten Unternehmen lohnt sich ein zusätzlicher Blick auf Geschäftsführung, Adresse, Historie, Domain und externe Informationen.
Die SCOREDEX-Unternehmensprüfung ergänzt die reine Firmenrecherche um eine breitere Auswertung öffentlich verfügbarer Informationen. Dabei werden unter anderem Transparenz, Reputation, Nachvollziehbarkeit, Stabilität und Marktverhalten betrachtet.
Ein Unternehmenscheck ersetzt keine technische Phishing-Prüfung. Er beantwortet aber eine andere wichtige Frage: Passt die Identität hinter der Nachricht überhaupt zu einem realen und nachvollziehbaren Unternehmen?
Gerade bei größeren Zahlungen, neuen Geschäftspartnern oder ungewöhnlichen Kontaktaufnahmen kann diese zusätzliche Prüfung sinnvoll sein.
Fazit: Eine perfekte Mail kann trotzdem Betrug sein
Phishing wird 2026 nicht deshalb gefährlicher, weil Kriminelle völlig neue Tricks erfunden hätten. Gefährlicher wird es, weil die alten Tricks professioneller aussehen.
KI kann Texte sprachlich verbessern, personalisieren und in großer Zahl erstellen. Gleichzeitig verteilen sich die Angriffe auf E-Mail, SMS und QR-Codes. Deshalb ist schlechte Rechtschreibung kein ausreichendes Warnsignal mehr. Wichtiger sind Absenderdomain, Linkziel, Anlass, Zeitdruck und die Frage, ob sich eine Aufforderung unabhängig bestätigen lässt.
Für Unternehmen kommt ein weiterer Punkt hinzu: Gerade ungewöhnliche Zahlungsanweisungen und geänderte Bankdaten sollten nie allein aufgrund einer E-Mail freigegeben werden.
Wer bei einem unbekannten Geschäftspartner zusätzliche Sicherheit sucht, kann Unternehmensdaten über die SCOREDEX-Firmensuche oder eine weitergehende SCOREDEX-Unternehmensprüfung gegenprüfen.
Die wichtigste Regel bleibt dennoch einfach: Nicht die Nachricht beweist ihre Echtheit – sondern die unabhängige Prüfung des Absenders.
Häufige Fragen zu Phishing 2026
Woran erkenne ich eine Phishing-Mail?
Achten Sie insbesondere auf die vollständige Absenderadresse, das tatsächliche Linkziel, ungewöhnliche Login- oder Zahlungsaufforderungen und künstlichen Zeitdruck. Gute Sprache ist kein Beweis für Echtheit.
Können KI-generierte Phishing-Mails fehlerfrei geschrieben sein?
Ja. Generative KI kann Texte in hoher sprachlicher Qualität, unterschiedlichen Sprachen und großer Zahl erzeugen. Das BSI beschreibt dieses Risiko ausdrücklich. Rechtschreibfehler sind deshalb als Warnsignal deutlich weniger zuverlässig geworden.
Was ist Smishing?
Smishing bezeichnet Phishing über SMS. Häufig geben sich Täter als Paketdienste, Banken oder andere bekannte Anbieter aus und versuchen, Empfänger über Links auf betrügerische Seiten zu führen.
Was ist Quishing?
Beim Quishing werden QR-Codes verwendet, um Nutzer auf gefälschte Websites zu locken. Solche Codes können in E-Mails, Briefen oder auch an öffentlich zugänglichen Stellen auftauchen.
Was soll ich tun, wenn ich auf einen Phishing-Link geklickt habe?
Wenn Zugangsdaten eingegeben wurden, sollte das betroffene Passwort sofort über die echte Website geändert werden. Bei Bank- oder Kreditkartendaten sollten Sie unmittelbar Ihre Bank oder den Zahlungsdienstleister kontaktieren.
Quellen
Bundesamt für Sicherheit in der Informationstechnik: Risiken generativer KI-Modelle
Cybersicherheitsagentur Baden-Württemberg: KI und Phishing
Cybersicherheitsagentur Baden-Württemberg: Warnung vor Betrugsmails zu angeblichen Betriebsprüfungen
Verbraucherzentrale: Phishing-Mails erkennen und richtig reagieren
Verbraucherzentrale: Phishing-Radar – aktuelle Warnungen
Verbraucherzentrale: Quishing – falsche QR-Codes erkennen
Verbraucherzentrale: Paketdienst-SMS und Smishing
Polizeiliche Kriminalprävention und BSI: Cybersicherheitsmonitor 2026
SCOREDEX: Firmensuche
SCOREDEX: Unternehmensprüfung
SQUAREVEST: PR, SEO, GEO und digitale Unternehmenspositionierung