
Anmelden
Keinen Account? Registrieren

Von harmloser Kontaktaufnahme bis zur eiligen Überweisung: typische Muster
CEO-Fraud trifft Sie selten über Technik: Täter missbrauchen die Rolle des Chief Executive Officer, also der Geschäftsführung bzw. des Vorstandsvorsitzes, und Ihre Rollen und Routinen. Eine glaubwürdig klingende Weisung, ein enger Zeitrahmen und die Bitte um Diskretion reichen oft, damit eine Ausnahme zur neuen Regel wird. Besonders riskant ist das dort, wo Zahlungen, Stammdaten oder Personaldaten freigegeben werden. Laut dem Internet Crime Report 2023 des FBI Internet Crime Complaint Center (IC3) wurden 2023 durch Business E-Mail Compromise Schäden von rund 2,9 Milliarden US-Dollar gemeldet.
Der Kern des Angriffs ist fast immer ein Prozessbruch: Eine Person soll etwas tun, was ohne diese „Sonderlage“ nicht zulässig wäre. Wenn die Organisation gelernt hat, dass Regeln auch unter Druck gelten, verliert die Masche ihren Hebel.
Wer fragt „Was ist ein CEO-Fraud-Angriff?“, meint meist einen Geschäftsführer-Betrug per Social Engineering: Angreifer geben sich als CEO, Vorstand oder Führungskraft aus und steuern Mitarbeitende zu einer Handlung mit Vermögensschaden. Nach Angaben der Polizeilichen Kriminalprävention der Länder und des Bundes geben sich Betrüger bei CEO-Fraud als Führungskraft eines Unternehmens aus, beispielsweise als Geschäftsführer.
CEO-Fraud ist zugleich ein Spezialfall von Business E-Mail Compromise (BEC), also Angriffen auf Geschäftsprozesse per E-Mail. Abgrenzen sollten Sie vor allem Lieferantenbetrug beziehungsweise Payment Diversion: Dann kommt die Nachricht scheinbar vom Lieferanten und kündigt „neue Bankdaten“ an.
SCOREDEX arbeitet in Unternehmensanalysen gezielt mit dem Blick auf Muster: Viele kleine Auffälligkeiten ergeben zusammen ein Risikoprofil. Diese Denkweise lässt sich auch auf CEO-Fraud übertragen, weil es fast nie nur ein einzelnes Signal gibt.
Wenn klar ist, welche Rollen angesprochen werden, wird das Muster gut vorhersehbar. Die Täter nutzen häufig öffentlich verfügbare Informationen und setzen dann auf Autorität und Tempo, bevor jemand intern gegenprüft.
Der erste Kontakt ist oft bewusst unauffällig: Laut dem CERT der Universität Stuttgart ist der initiale Kontakt häufig nichtssagend und harmlos, etwa mit der Frage, ob man kurz Zeit habe.
Nach dem Ablauf folgt die Prüffrage: Bei welchen Signalen sollte eine Weisung sofort pausiert und unabhängig geprüft werden? Sinnvoll ist die Trennung in inhaltliche Red Flags und technische Indikatoren, weil Täter beide Ebenen kombinieren.
CEO-Fraud erkennen Sie oft, wenn Zeitdruck und Geheimhaltung mit der Umgehung des Vier-Augen-Prinzips zusammenfallen. Prüfen Sie zusätzlich Domain und Reply-To und stoppen Sie jede Anweisung mit neuer Auslands-IBAN oder Gutscheinkarten.
Ein erhöhtes Risiko für CEO-Fraud haben nach Angaben von SoSafe Organisationen, die oft große Geldsummen überweisen oder über viele Bankkonten verfügen, besonders wenn ihre internen Richtlinien nicht aktuellen Sicherheitsstandards entsprechen.
Ein technischer Kernpunkt sind E-Mail-Schutzmechanismen: DomainKeys Identified Mail (DKIM) signiert ausgehende E-Mails, und Domain-based Message Authentication, Reporting and Conformance (DMARC) legt fest, wie Empfänger mit unautorisierten Nachrichten umgehen sollen, die Prüfungen wie Sender Policy Framework (SPF) und DKIM nicht bestehen.
Deepfakes nutzen eine Lücke, weil klassische Phishing-Schulungen meist E-Mails im Fokus haben: Gefälschte Stimmen und Videocalls wirken dann besonders überzeugend. Laut Bundesamt für Sicherheit in der Informationstechnik (BSI) steigert Wissen über typische Artefakte die Erkennung von Fälschungen signifikant. Bei hochwertigen Stimmfälschungen fällt zudem oft eine kleine zeitliche Verzögerung auf. Ein Praxisbeispiel: In einem Deepfake-Videocall mit einem gefälschten Vitali Klitschko wurde Kontakt zu vier Personen aufgenommen – Franziska Giffey (Berlin), José Luis Martínez-Almeida (Madrid), Gergely Karácsony (Budapest) und Michael Ludwig (Wien). Berlin, Madrid und Budapest brachen die Schalte ab, Wien nicht – damit beendeten drei von vier Kontakten das Gespräch. Gerade bei KI-Fälschungen bleibt die Prüfverantwortung beim Menschen.
„KI kann Entscheidungen verbessern. Verantwortung übernehmen muss weiterhin der Mensch.“ „Die entscheidende Frage ist nicht, ob KI zuverlässig ist, sondern wie zuverlässig die Daten sind, die hineinfließen.“ Max Maurischat, Geschäftsführer SCOREDEX GmbH; Präsident des Verwaltungsrats SQUAREVEST AG
SCOREDEX nutzt in Reputations- und Transparenzanalysen genau diese Logik: Nicht ein Signal, sondern das Zusammenspiel aus Kommunikation, Struktur und Plausibilität liefert das belastbare Bild.
Wenn ein Warnsignal auftritt, zählt die Reihenfolge. Zuerst muss die Weisung unabhängig verifiziert werden, sonst verstärkt jeder weitere Kontakt den Angriff. Dafür eignet sich nur ein Rückruf über eine bereits bekannte Nummer, nicht über Kontaktdaten aus der Nachricht.
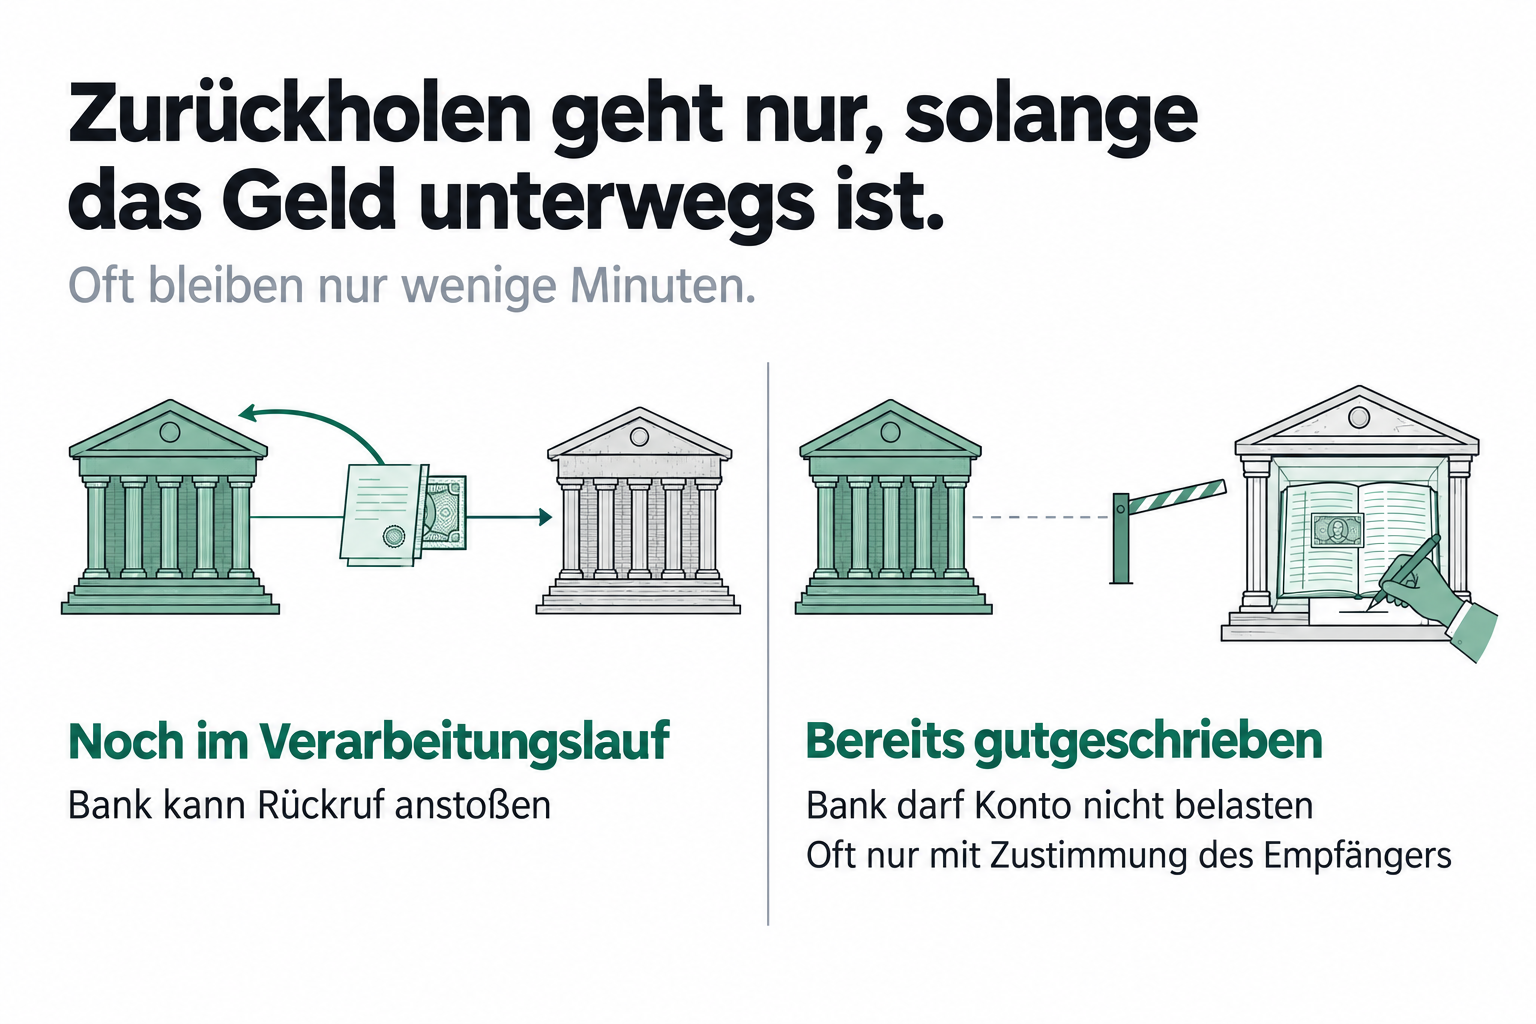
Ist Geld bereits angewiesen, bleibt meist nur der Versuch, die Überweisung zurückzuholen. Banken können nach der Ausführung häufig nur einen Überweisungsrückruf anstoßen. Das geht nur, solange die Zahlung noch im Verarbeitungslauf ist – nach Angaben der Sparkasse oft nur wenige Minuten. Auch nach einer Gutschrift kann die Bank einen Rückruf (Recall) an die Empfängerbank senden; eine Rückbuchung erfolgt jedoch ausschließlich mit Zustimmung des Empfängers. Binden Sie die Bank daher unmittelbar ein. Das ist ein Rückholversuch ohne Garantie und kann kostenpflichtig sein, unabhängig vom Ergebnis. Echtzeitüberweisungen lassen sich dabei nicht zurückrufen.
Dass Rückholung im Einzelfall dennoch gelingen kann, zeigt ein Fall aus der Praxis: In einer Pflichtmeldung an die US-Börsenaufsicht (Form 8-K) aus August 2015 bezifferte Ubiquiti den Schaden auf rund 46,7 Millionen Dollar; nach eigener Angabe konnten 8,1 Millionen Dollar zurückgeholt werden.
Ist der Betrag schon gutgeschrieben, darf die Empfängerbank das Konto ohne Rechtsgrund nicht belasten; oft braucht es die Zustimmung des Empfängers zur Rückzahlung. Auch arbeitsrechtlich kann das relevant werden: Das Landesarbeitsgericht Köln hielt mit Urteil vom 31.07.2026 (8 SLa 603/25) eine fristlose Kündigung wegen grob fahrlässigen Verhaltens für wirksam und gab einer Schadensersatzklage statt. Das zeigt, wie wichtig dokumentierte Freigaben sind.
Präventiv hilft eine regelmäßige Schulung aller Schlüsselpersonen – besonders bei neu eingestellten Mitarbeitenden, die Täter gezielt ansprechen. Veröffentlichen Sie Funktionspostfächer und interne Zuständigkeiten nur sparsam, und vermeiden Sie Einzelberechtigungen für Zahlungen zugunsten klar getrennter Freigaben.
CEO-Fraud wird dort gestoppt, wo Ausnahmen nicht „durchrutschen“. Eine belastbare Routine kombiniert klare Rollen, zwei unabhängige Bestätigungen bei Sonderzahlungen und technische Prüfungen von Absender, Reply-To und Kanal. Deepfakes erhöhen den Druck, ersetzen aber keine Prozesslogik. Das zeigt auch das Urteil des Landesarbeitsgerichts Köln vom 31.07.2026 (8 SLa 603/25): Grob fahrlässiges Umgehen interner Regeln kann fristlose Kündigung und Schadensersatz auslösen.
Wie bekomme ich mein Geld zurück, wenn ich online betrogen wurde?
Nach Ausführung lässt sich eine Überweisung in der Regel nicht mehr stoppen. In Betracht kommt meist ein Überweisungsrückruf, solange die Zahlung noch im Verarbeitungslauf ist – nach Angaben der Sparkasse oft nur wenige Minuten – und auch dann ohne Garantie; zudem kann der Rückruf kostenpflichtig sein, unabhängig vom Ergebnis. Nach Gutschrift kann die Bank einen Rückruf (Recall) an die Empfängerbank senden; eine Rückbuchung erfolgt aber nur mit Zustimmung des Empfängers. Bei Echtzeitüberweisungen ist ein Rückruf ausgeschlossen. SCOREDEX kann neue Geschäftspartner vor Zahlungen auf Seriosität prüfen.
Was sind typische Fraudfälle?
Typisch sind CEO-Fraud, Lieferantenbetrug mit geänderter IBAN, Phishing mit Login-Abgriff, Rechnungsbetrug, Gutschein-Scams und Support-Betrug. Gemeinsam ist fast immer Social Engineering: Täter nutzen Druck, Autorität oder Hilfsbereitschaft.
Was versteht man unter einem CEO?
CEO steht für Chief Executive Officer und meint meist Geschäftsführung oder Vorstandsvorsitz. Beim CEO-Fraud wird diese Rolle missbraucht, weil Mitarbeitende Anweisungen von ganz oben seltener hinterfragen und eher Ausnahmen von Prozessen zulassen.
Was bedeutet CEO-Fraud auf Deutsch?
CEO-Fraud heißt Geschäftsführer-Betrug. Täter geben sich als Führungskraft aus und fordern Zahlungen oder Daten, oft unter Zeitdruck und Geheimhaltung. Betroffen sind besonders Finance, Einkauf und HR, wenn Kontrollen umgangen werden.
Was sind Beispiele für Phishing?
Beispiele sind gefälschte Paketbenachrichtigungen, Konto-Sperrhinweise, „Passwort abgelaufen“-Mails oder angebliche Support-Chats mit Link zur Login-Seite. Ziel ist, Zugangsdaten abzugreifen oder Zahlungen auszulösen, häufig ohne erkennbare Schadsoftware.
Welche Technik hilft gegen CEO-Fraud-Mails?
Hilfreich sind konsequente Domainprüfung sowie SPF, DKIM und DMARC im Mailserver. Prüfen Sie auch Reply-To und neue Absender. Ergänzend helfen klare Regeln, dass Messenger und private E-Mails keine Zahlungsfreigaben auslösen.
Wie prüfe ich einen neuen Geschäftspartner vor Zahlungen?
Sinnvoll sind Register- und Medienrecherche, Abgleich von Verantwortlichen, Plausibilitätsprüfung des Geschäftsmodells und eine saubere Bankverifikation. SCOREDEX erstellt dafür Trust Scores und Transparenzanalysen, um Reputations- und Strukturhinweise systematisch einzuordnen.