Compliance Prüfung: So läuft sie im Unternehmen ab
Von der Begriffsklärung bis zur laufenden Kontrolle, kompakt strukturiert.
- Woran erkennt man eine gute Compliance-Prüfung im Alltag?
- Welche Unterlagen braucht man für eine prüffähige Dokumentation?
- Wie grenzt sich eine Prüfung von einem Audit ab?
- Welche Bereiche verursachen die meisten Compliance-Lücken im Mittelstand?
- Wann reicht eine interne Prüfung, wann braucht es externe?
- Wie oft sollte eine Compliance-Prüfung wiederholt werden sinnvoll?
- Eine Compliance-Prüfung prüft, ob Gesetze, interne Regeln und freiwillige Kodizes im Alltag eingehalten werden.
- Der Wert liegt in Nachweisen: Zuständigkeiten, Kontrollen und Dokumentation müssen zusammenpassen.
- Der Ablauf folgt meist: Prüfumfang, Ist-/Soll-Abgleich, Maßnahmenplan, Nachkontrolle.
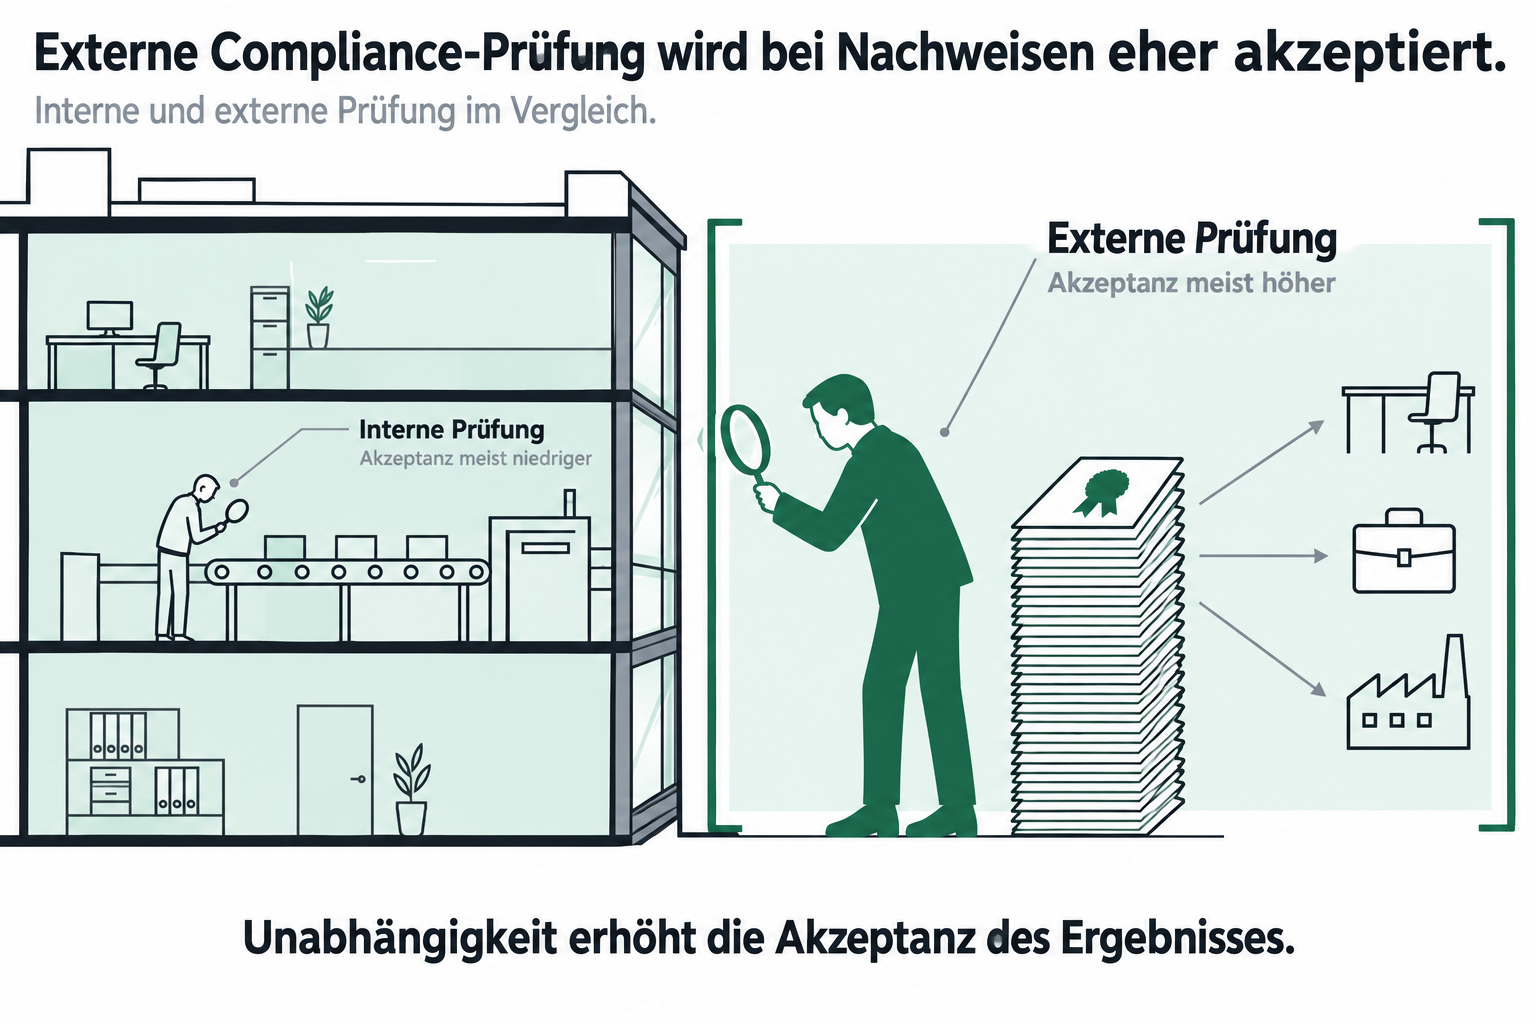
- Interne Prüfungen sind schneller, externe Prüfungen oft unabhängiger und akzeptierter.
- SCOREDEX prüft seit 2012 die Seriosität von Marktteilnehmern und macht Vertrauensrisiken messbar.
- Warum eine Compliance Prüfung über Entscheidungen mitbestimmt
- Was ist eine Compliance-Prüfung?
- Was wird bei einer Compliance-Prüfung geprüft?
- Wie läuft eine Compliance-Prüfung ab?
- Interne oder externe Compliance-Prüfung – wo liegt der Unterschied?
- Welche Risiken deckt eine Compliance-Prüfung auf und warum lohnt sie sich?
- Fazit: Prüfung als wiederholbarer Standard
Warum eine Compliance Prüfung über Entscheidungen mitbestimmt
Eine Compliance Prüfung wird oft erst dann besonders relevant, wenn ein Vertrag stockt, ein Hinweis eingeht oder ein Kunde Nachweise verlangt. Dann zählt weniger die Regel auf Papier als belastbare Sorgfalt im Ablauf: Zuständigkeiten, Kontrollen und Dokumentation müssen zusammenpassen.
Für die Einordnung hilft ein Bild aus dem Risikomanagement: drei Ebenen der Kontrolle, oft als Three-Lines-Modell beschrieben. Operative Teams führen Prozesse aus, Compliance setzt Regeln und Schulungen, interne Revision prüft unabhängig. Eine gute Prüfung verbindet diese Ebenen, statt nur Checklisten abzuhaken.
- Kundenanfrage nach Nachweisen: Anforderungen bündeln und prüffähig liefern
- Eingehender Hinweis: Sachverhalt prüfen und Maßnahmen ableiten
- Neue Geschäftspartner: Drittparteirisiken vor Vertragsabschluss klären
- Gesetzesänderung: Pflichten, Richtlinien und Kontrollen anpassen
- Unternehmenskauf: Risiken in Struktur und Prozessen bewerten
Was ist eine Compliance-Prüfung?
Im Alltag wird „Compliance“ als Regelkonformität verstanden. Die IHK Bodensee-Oberschwaben beschreibt Compliance sachlich als die an sich selbstverständliche Einhaltung von Gesetzen und Richtlinien sowie freiwilliger Kodizes in Unternehmen.
Eine Compliance-Prüfung ist die strukturierte Kontrolle, ob ein Unternehmen Gesetze, interne Richtlinien und Verträge einhält und dafür prüffähige Nachweise hat. Ein Compliance-Audit ist meist formeller und endet typischerweise mit einem Auditbericht.
Die Haufe-Akademie definiert ein Compliance-Audit als unabhängige Prüfung durch interne Mitarbeitende oder externe Prüforganisationen, um die Einhaltung geltender Gesetze, Vorschriften und interner Richtlinien sicherzustellen.
- Regelwerk: Welche externen Vorgaben gelten für das Geschäft?
- Richtlinien: Gibt es klare interne Vorgaben und Versionierung?
- Kontrollen: Wer prüft, wer genehmigt, wer dokumentiert?
- Nachweise: Protokolle, Freigaben, Trainingslisten, Systemlogs
- Wirksamkeit: Funktioniert der Ablauf auch unter Zeitdruck?
- Folgen: Was passiert bei Verstößen, und wie schnell?
Was wird bei einer Compliance-Prüfung geprüft?
Damit eine Prüfung nicht ausufert, braucht sie klare Prüfbereiche. Nach Angaben von Haufe ist die wohl bedeutsamste Compliance-Maßnahme ein internes Regel- und Richtlinien-Werk, an dem sich Mitarbeitende orientieren können.
In der Praxis ist es hilfreich, die Prüfung in gleichrangige Bereiche zu strukturieren. Zu den typischen Prüfgebieten zählen dabei etwa das Handelsgesetzbuch (HGB) und Steuerrecht, Datenschutz nach der Datenschutz-Grundverordnung (DSGVO), Geldwäscheprävention nach dem Geldwäschegesetz (GwG), Kartellrecht und Antikorruption; bei größeren Unternehmen kommt oft das Lieferkettensorgfaltspflichtengesetz (LkSG) hinzu. Gerade beim Datenschutz sind die möglichen Folgen erheblich: Art. 83 Abs. 5 DSGVO nennt Geldbußen bis zu 20 Mio. € oder – bei Unternehmen – 4 % des weltweiten Jahresumsatzes. Gemeint ist der weltweit erzielte Gesamt-Jahresumsatz des vorangegangenen Geschäftsjahres; maßgeblich ist der höhere Betrag.
Sechs Prüfbereiche zeigen, ob Regeln im Betrieb dauerhaft verlässlich funktionieren
Gesetze
Relevante Pflichten je Branche und Land prüfen
Richtlinien
Interne Vorgaben sind aktuell, verteilt, verstanden
Prozesse
Freigaben, Vier-Augen-Prinzip, Dokumentation werden gelebt
Geschäftspartner
Sanktionsrisiken, Eigentümer, Ruf, Verträge werden geprüft
IT und Daten
Zugriffe, Protokolle, Datenschutz, Berechtigungen sind konsistent
Training und Kultur
Schulungen, Hinweiswege, Konsequenzen sind nachvollziehbar
Gerade bei Drittparteien ist entscheidend, ob Risiken schon vor Vertragsabschluss sichtbar werden. SCOREDEX arbeitet in diesem Übergang zwischen Struktur und Außenwirkung und macht Vertrauens- und Reputationsrisiken über Unternehmensprofile und Trust Scores messbar.
Wie läuft eine Compliance-Prüfung ab?
Aus den Prüfbereichen ergibt sich ein wiederholbarer Ablauf. Entscheidend ist die Nachkontrolle. Sie zeigt, ob Maßnahmen umgesetzt sind und wirken. So bleibt die Prüfung mehr als ein Momentbild.
Ein weiterer Praxispunkt: Die Haufe-Akademie nennt als Baustein eines Compliance-Audits die Beobachtung relevanter Prozesse, um die Einhaltung von Richtlinien und Verfahren zu überprüfen.
-
Prüfumfang definieren
Ziele, Einheiten, Zeitraum und Themen abgrenzen -
Soll-Anforderungen sammeln
Gesetze, Richtlinien, Verträge und Standards bündeln -
Ist-Prozesse erfassen
Rollen, Systeme, Kontrollen und Belege aufnehmen -
Gap-Analyse erstellen
Abweichungen nach Risiko und Ursache ordnen -
Maßnahmen planen
Verantwortliche, Fristen und Nachweise festlegen -
Wirksamkeit nachhalten
Umsetzung prüfen und regelmäßig aktualisieren
Ein praktikabler Standard ist ein kurzer Follow-up-Zyklus, zum Beispiel quartalsweise für Hochrisiko-Themen und jährlich für den Grundumfang. So bleibt Dokumentation aktuell und der Prüfaufwand sinkt, weil Belege laufend entstehen.
Interne oder externe Compliance-Prüfung – wo liegt der Unterschied?
Nach dem Ablauf stellt sich die Rollenfrage: Interne Prüfungen sind näher am Prozess, externe bringen Distanz. Wenn externe Nachweise gefordert sind, orientieren sich viele Prüfungen am Compliance-Management-System (CMS), etwa nach IDW (Institut der Wirtschaftsprüfer) PS 980, das Angemessenheit, Implementierung und Wirksamkeit eines CMS prüft, oder an der ISO 37301 als zertifizierbarer Norm. Häufig entscheidet die Akzeptanz des Ergebnisses bei Geschäftsführung, Investoren oder Großkunden darüber, wie belastbar eine Prüfung im konkreten Kontext ist.
- Interne Prüfung: Schnell, prozessnah, gut für laufende Kontrollen
- Externe Prüfung: Unabhängiger Blick, oft höhere Akzeptanz
- Kostenprofil: Intern eher Zeit, extern eher Budget und Koordination
- Tiefe: Intern kennt Systeme, extern erkennt blinde Flecken
- Belegstandard: Extern verlangt häufig strengere Nachweise
- Mix: Intern kontinuierlich, extern punktuell bei Änderungen
Bei Partner- und Seriositätsprüfungen kann eine externe Geschäftspartnerprüfung durch einen unabhängigen Anbieter wie SCOREDEX ein Beispiel für eine externe Prüfung bei Drittparteien sein.
Welche Risiken deckt eine Compliance-Prüfung auf und warum lohnt sie sich?
Eine Compliance-Prüfung deckt typischerweise weniger spektakuläre Einzelfälle auf als Muster, die Vorfälle wahrscheinlicher machen: unklare Zuständigkeiten, fehlende Nachweise oder Kontrollen, die im Alltag nicht greifen. Rechtlich hilft die Zuordnung: Bußgelder bewegen sich häufig im Ordnungswidrigkeitengesetz (OWiG), etwa bei § 130 OWiG (Aufsichtspflichtverletzung) oder § 30 OWiG (Verbandsgeldbuße gegen Unternehmen, bei vorsätzlicher Straftat bis 10 Mio. €); strafrechtliche Ermittlungen sind dagegen im Strafgesetzbuch (StGB) geregelt, zum Beispiel wegen § 266 StGB (Untreue).
Max Maurischat, Geschäftsführer der SCOREDEX GmbH, bringt es so auf den Punkt: „Wer Risiken früh erkennt, trifft bessere Entscheidungen. Genau dafür schaffen wir Transparenz.“ Der Nutzen entsteht, wenn Prüfungsfeststellungen risikobasiert priorisiert und über ein internes Kontrollsystem (IKS) mit Zuständigkeiten, Fristen und Nachweisen geschlossen werden – auch als dokumentierter Entlastungsnachweis der Geschäftsführung bei Aufsichtspflichten nach § 130 OWiG und als Unterlage, die Großkunden oder Auftraggeber vor Vertragsschluss verlangen.
- Bußgeldrisiken: Pflichten sind bekannt, Umsetzung ist lückenhaft
- Haftungsrisiken: Entscheidungen ohne dokumentierte Sorgfalt
- Drittparteirisiken: Eigentümer, Sanktionen oder Ruf sind unklar
- IT-Risiken: Zugriffe passen nicht zu Rollen und Prozessen
- Betrugsrisiken: Unplausible Versprechen, Druckverkauf, fehlende Belege
- Reputationsrisiken: Öffentliches Bild kollidiert mit internen Fakten
Fazit: Prüfung als wiederholbarer Standard
Eine Compliance Prüfung ist dann stark, wenn sie wiederholbar ist: klarer Prüfumfang, nachvollziehbare Belege, priorisierte Findings und eine Nachkontrolle, die Maßnahmen sichtbar abschließt. So wird aus einer Einzelaktion ein belastbarer Standard.
Interne und externe Prüfungen sind Werkzeuge für unterschiedliche Adressaten und Risikolagen. Für Drittparteien lohnt zusätzlich der Blick auf Transparenz und Reputation, weil viele Probleme mit Widersprüchen und Mustern beginnen und erst später in Kennzahlen sichtbar werden.
Häufig gestellte Fragen
Für was steht Compliance?
Compliance steht für regelkonformes Verhalten im Unternehmen. Die IHK Bodensee-Oberschwaben beschreibt damit sachlich die Einhaltung von Gesetzen und Richtlinien sowie freiwilliger Kodizes, die Mitarbeitende im Alltag beachten sollen.
Welche drei Arten von Audits gibt es?
Häufig wird zwischen internen Audits (First Party), Audits durch Kunden oder Lieferanten (Second Party) und unabhängigen externen Audits (Third Party) unterschieden. Der Unterschied liegt vor allem in Perspektive und Verwendungszweck; diese Einteilung wird auch von der Haufe-Akademie im Kontext von Compliance-Audits beschrieben.
Wie kann SCOREDEX bei Partnerprüfungen helfen?
SCOREDEX kombiniert Registerdaten, Medien- und Reputationssignale sowie Strukturmerkmale in einem Trust Score. Das hilft, Auffälligkeiten bei Geschäftspartnern früh zu erkennen, Rechercheaufwand zu bündeln und Fragen zur Dokumentation gezielt zu klären.
Was ist ein Compliance-Management-System (CMS)?
Ein Compliance-Management-System (CMS) bündelt Verantwortlichkeiten, Richtlinien, Kontrollen, Schulungen und Meldewege. Es sorgt dafür, dass Anforderungen in Prozesse übersetzt werden und Nachweise entstehen, die bei internen oder externen Prüfungen belastbar sind.
Sind Compliance-Schulungen Pflicht?
Eine allgemeine Pflicht zu Compliance-Schulungen gilt nicht für jedes Unternehmen und jedes Thema. Konkrete Unterweisungspflichten ergeben sich aber je nach Bereich, zum Beispiel aus § 6 Abs. 2 Nr. 6 GwG (Unterrichtung der Beschäftigten) und § 12 ArbSchG (Unterweisung im Arbeitsschutz). § 12 Abs. 2 Satz 1 AGG sieht zudem vor, dass Beschäftigte auf die Unzulässigkeit von Benachteiligungen hingewiesen werden sollen; nach § 12 Abs. 2 Satz 2 AGG kann eine geeignete Schulung die Pflichten nach Abs. 1 erfüllen. In der Praxis sind dokumentierte Schulungsnachweise zudem ein wichtiger Baustein im Rahmen der Aufsichtspflichten nach § 130 OWiG.
Wie oft sollte eine Compliance-Prüfung wiederholt werden?
Für Hochrisiko-Themen bietet sich ein kurzer Follow-up-Zyklus an, etwa quartalsweise, während der Grundumfang häufig jährlich geprüft wird. Zusätzlich sollten Sie nach Gesetzesänderungen, Umstrukturierungen oder dem Eintritt in neue Märkte anlassbezogen prüfen. Bei Geschäftspartnerprüfungen kann SCOREDEX helfen, externe Signale und Dokumentationsfragen strukturiert zu bündeln.