Warum Cyberangriffe die Bonität, Liquidität und Reputation von Unternehmen gefährden – und welche Rolle Prävention und Cyberversicherungen spielen.
„Cybersicherheit schützt nicht nur Daten und IT-Systeme. Sie schützt die wirtschaftliche Handlungsfähigkeit und das Vertrauen in ein Unternehmen.“ SCOREDEX Research Team
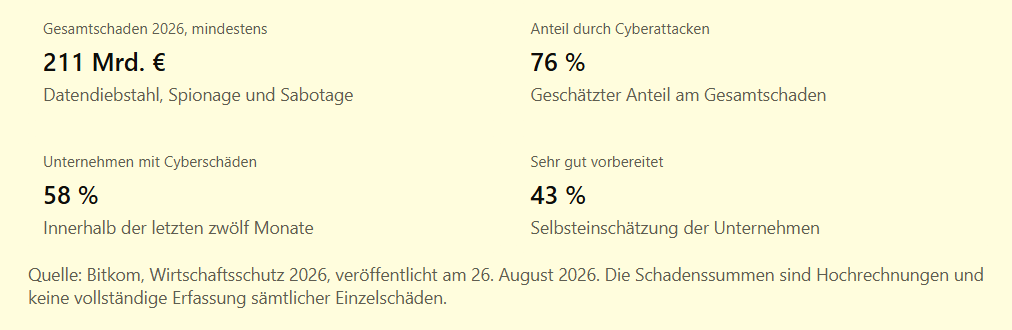
Cyberangriffe sind längst kein reines IT-Problem mehr. Werden Unternehmensdaten gestohlen, Netzwerke lahmgelegt oder Geschäftsprozesse manipuliert, können die wirtschaftlichen Folgen weit über die Wiederherstellung der Technik hinausreichen. Die aktuelle Bitkom-Studie Wirtschaftsschutz 2026 beziffert den jährlichen Gesamtschaden durch Datendiebstahl, Industriespionage und Sabotage in Deutschland auf mindestens 211 Milliarden Euro. Rund drei Viertel davon entfallen auf Cyberattacken. Für Unternehmen rücken deshalb neben technischen Schutzmaßnahmen auch Liquiditätssicherung, Bonität und geeigneter Versicherungsschutz in den Mittelpunkt.
Die sechs wichtigsten Erkenntnisse
- 211 Milliarden Euro geschätzter Mindestschaden
- Cyberattacken verursachen 76 Prozent
- Betriebsunterbrechungen belasten die Liquidität
- Sicherheitsmängel erhöhen wirtschaftliche Risiken
- Cyberversicherungen ergänzen die technische Prävention
- Transparenz und Vorsorge stärken Vertrauen
Cyberangriffe kosten die deutsche Wirtschaft Milliarden
Die Zahlen der Bitkom-Studie Wirtschaftsschutz 2026 verdeutlichen, welche Dimension digitale und andere wirtschaftskriminelle Angriffe inzwischen erreicht haben. Der Verband hat 1.003 Unternehmen mit mindestens zehn Beschäftigten und einem Jahresumsatz von wenigstens einer Million Euro befragen lassen. Nach der im August 2026 veröffentlichten Untersuchung beläuft sich der hochgerechnete wirtschaftliche Gesamtschaden durch Datendiebstahl, Industriespionage und Sabotage auf 211 bis 270,8 Milliarden Euro innerhalb von zwölf Monaten.
Davon sind schätzungsweise 160,4 bis 205,8 Milliarden Euro unmittelbar auf Cyberattacken zurückzuführen. Gegenüber dem Vorjahr stieg ihr Anteil am Gesamtschaden von 70 auf 76 Prozent. Die Studie berücksichtigt nicht nur unmittelbare Kosten, sondern auch wirtschaftliche Folgeschäden, beispielsweise durch Produktionsunterbrechungen, Ermittlungen, Ersatzmaßnahmen, Rechtsstreitigkeiten und den Verlust von Wettbewerbsvorteilen.
Wenn ein Cyberangriff die wirtschaftliche Existenz bedroht
Ein erfolgreicher Angriff kann innerhalb weniger Stunden aus einem technologischen Problem eine betriebswirtschaftliche Herausforderung machen. Sind beispielsweise Warenwirtschaft, Zahlungsverkehr, Kundenverwaltung oder Produktionssteuerung nicht mehr verfügbar, entstehen möglicherweise erhebliche finanzielle Belastungen. Besonders betroffen sind Unternehmen, deren Geschäftsmodell auf durchgehend verfügbaren digitalen Prozessen beruht.
Dazu gehören Produktionsbetriebe ebenso wie Finanzdienstleister, Handelsunternehmen, Gesundheitseinrichtungen und digitale Dienstleister. Die wirtschaftlichen Folgen betreffen unterschiedliche Bereiche:
Liquidität: Laufende Kosten wie Gehälter, Mieten, Finanzierungen und Lieferantenrechnungen müssen vielfach weiterbezahlt werden, während Einnahmen ausbleiben.
Ertragslage: Produktionsstillstände, unterbrochene Dienstleistungen und ausfallende Aufträge können Umsatz und Betriebsergebnis belasten.
Bonität: Wenn ein Cybervorfall die Kapitaldienstfähigkeit oder Finanzierungsspielräume wesentlich verschlechtert, kann dies auch die Bonität beeinflussen.
Reputation: Werden Kundendaten entwendet oder vertragliche Verpflichtungen nicht erfüllt, kann das Vertrauen von Auftraggebern, Geschäftspartnern und Investoren leiden.
Eine Cyberattacke ist deshalb aus wirtschaftlicher Sicht mit anderen wesentlichen Betriebsrisiken vergleichbar. Sie sollte Bestandteil des unternehmerischen Risikomanagements sein.
Welche Cyberangriffe besonders gefährlich sind
Nicht jede Cyberattacke führt unmittelbar zu einer Betriebsunterbrechung. Manche Angriffe bleiben zunächst unbemerkt, andere lösen innerhalb kurzer Zeit erhebliche Schäden aus. Zu den wichtigsten Angriffsmethoden zählen:
Ransomware: Wenn Unternehmensdaten verschlüsselt werden
Bei einem Ransomware-Angriff verschlüsseln Kriminelle Daten oder Systeme und verlangen Geld für deren Freigabe. Häufig kommt der Diebstahl sensibler Informationen hinzu, mit denen die Angreifer zusätzlichen Druck ausüben können. Nach der Bitkom-Erhebung 2026 berichteten 25 Prozent aller befragten Unternehmen von Schäden durch Angriffe, bei denen Daten verschlüsselt und Lösegeld verlangt wurde.
Phishing und Identitätsmissbrauch
Gefälschte E-Mails, manipulierte Anmeldeseiten und betrügerische Zahlungsaufforderungen sollen Beschäftigte dazu bringen, Zugangsdaten preiszugeben oder Überweisungen auszulösen. Auch kompromittierte Geschäftskonten können dazu genutzt werden, vermeintlich legitime Anweisungen zu versenden.
KI-gestützte Täuschung
Künstliche Intelligenz ermöglicht überzeugend formulierte Nachrichten, nachgeahmte Stimmen und manipulierte Videoaufnahmen. Die Bitkom-Studie zeigt, dass entsprechende Angriffstechniken zunehmend wirtschaftliche Schäden verursachen. Das bedeutet allerdings nicht, dass jede professionell wirkende Betrugsnachricht tatsächlich mithilfe künstlicher Intelligenz entstanden ist.
Warum auch mittelständische Unternehmen betroffen sind
Cyberkriminelle suchen nicht ausschließlich nach international tätigen Konzernen. Gerade kleinere und mittlere Unternehmen können attraktive Ziele sein, wenn wichtige Geschäftsprozesse digital organisiert sind, aber personelle oder technische Sicherheitsressourcen begrenzt bleiben.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist im Lagebericht 2025 auf die besondere Betroffenheit kleiner und mittlerer Unternehmen hin. Etwa 80 Prozent der im untersuchten Zeitraum polizeilich angezeigten Ransomware-Angriffe richteten sich gegen diese Unternehmensgruppe. Diese Zahl beschreibt die Verteilung der angezeigten Fälle und ist nicht mit der Wahrscheinlichkeit gleichzusetzen, mit der ein einzelnes mittelständisches Unternehmen angegriffen wird.
Für mittelständische Betriebe ist deshalb entscheidend, grundlegende Sicherheitsmaßnahmen konsequent umzusetzen und zugleich auf einen möglichen Ernstfall vorbereitet zu sein.
Cyberversicherungen: Finanzielle Risiken gezielt begrenzen
Neben der technischen Prävention gewinnt die finanzielle Absicherung an Bedeutung. Eine Cyberversicherung soll die wirtschaftlichen Folgen bestimmter versicherter IT-Sicherheitsvorfälle abfedern. Abhängig vom Versicherungsvertrag können insbesondere folgende Leistungen vereinbart werden:
- IT-forensische Untersuchung und Schadenanalyse
- Wiederherstellung von Daten und Systemen
- Externe Spezialisten für Krisenmanagement
- Rechtsberatung und Krisenkommunikation
- Versicherte Betriebsunterbrechungsschäden
- Bestimmte Ansprüche geschädigter Dritter
Entscheidend ist der konkrete Versicherungsumfang. Nicht jeder Cybervertrag deckt dieselben Schäden ab. Selbstbehalte, Entschädigungsgrenzen, Wartezeiten, Obliegenheiten und Ausschlüsse können erheblich voneinander abweichen. Eine Cyberversicherung ersetzt außerdem keine funktionierende IT-Sicherheitsorganisation. Vielmehr ergänzen sich technische Schutzmaßnahmen und finanzielle Risikovorsorge.
EFS AG: Cyberrisiken als Bestandteil der Unternehmensabsicherung
Wie sich unterschiedliche IT-Risiken versicherungstechnisch betrachten lassen, zeigt ein bereits auf SCOREDEX veröffentlichter Fachbeitrag über die EFS AG. Darin erläutert Ingo Linn von der EFS AG, weshalb eine klassische Geschäfts- oder Inhaltsversicherung nicht zwangsläufig sämtliche finanziellen Folgen eines IT-Schadens abdeckt. Unterschieden wird insbesondere zwischen Schäden an technischen Anlagen, dem Verlust beziehungsweise der Beschädigung von Daten und wirtschaftlichen Folgen einer Betriebsunterbrechung.
Der Beitrag behandelt daher sowohl Elektronikversicherungen als auch die ergänzende Bedeutung einer Cyberversicherung. Bei entsprechender vertraglicher Gestaltung können beispielsweise die Kosten für IT-Forensiker, juristische Unterstützung, Datenwiederherstellung und Betriebsunterbrechungen abgesichert werden. Das Beispiel verdeutlicht, warum eine unternehmensspezifische Risikoanalyse der Auswahl einzelner Versicherungsprodukte vorausgehen sollte.
Weiterführender SCOREDEX-Beitrag: Versicherungsschutz für die Firmen-IT – EFS AG bietet Absicherung bei Cyberattacken.
Der Fachbeitrag erschien am 3. April 2022. Er vermittelt die grundlegende Unterscheidung der Versicherungsarten; daraus lassen sich jedoch keine Aussagen über derzeit verfügbare Tarife, Prämien oder aktuelle Deckungszusagen der EFS AG ableiten.
Cyberrisiken und Bonität: Warum Unternehmen auch wirtschaftlich vorsorgen sollten
Bei der Beurteilung eines Unternehmens spielen Ertragskraft, Liquidität, Finanzierungsstruktur und die Fähigkeit zur Erfüllung bestehender Verpflichtungen eine wichtige Rolle. Ein erheblicher Cybervorfall kann diese Faktoren beeinflussen, ohne dass sich am eigentlichen Geschäftsmodell zunächst etwas verändert hat.
So kann beispielsweise ein wirtschaftlich bislang stabiles Unternehmen durch einen mehrwöchigen Produktionsausfall kurzfristig unter finanziellen Druck geraten. Entscheidend sind dann unter anderem vorhandene Liquiditätsreserven, die Wiederherstellungsfähigkeit der IT-Systeme und die Möglichkeiten zur Überbrückungsfinanzierung.
Auch das Risikomanagement gewinnt damit an Bedeutung.
Für die wirtschaftliche Bewertung eines Unternehmens können folgende Fragen relevant sein:
-
Sind wesentliche digitale Geschäftsprozesse ausreichend geschützt?
-
Bestehen dokumentierte Notfall- und Wiederanlaufpläne?
-
Wie lange kann der Betrieb ohne zentrale IT-Systeme aufrechterhalten werden?
-
Welche finanziellen Belastungen könnte eine Betriebsunterbrechung auslösen?
-
Welche Risiken sind versichert und welche trägt das Unternehmen selbst?
-
Bestehen wesentliche Abhängigkeiten von externen IT-Dienstleistern?
Diese Fragen dienen der strukturierten Risikoanalyse. Ein fehlender oder vorhandener Cyberversicherungsschutz allein erlaubt dagegen keine verlässliche Aussage über die Bonität oder Seriosität eines Unternehmens.
Welche Bedeutung hat Cybersicherheit für SCOREDEX?
Für SCOREDEX ist die Entwicklung insbesondere unter dem Gesichtspunkt wirtschaftlicher Stabilität und unternehmerischer Transparenz relevant.
Cyberrisiken können Auswirkungen auf die Geschäftskontinuität, die wirtschaftliche Leistungsfähigkeit und das Vertrauen von Geschäftspartnern haben. Deshalb kann ein nachvollziehbares Risikomanagement bei einer umfassenden Unternehmensanalyse ein relevanter zusätzlicher Gesichtspunkt sein.
Dabei ist zwischen dokumentierten Fakten und möglichen Risikofolgen zu unterscheiden. Eine technische Sicherheitsprüfung oder Zertifizierung lässt sich durch eine allgemeine wirtschaftliche Unternehmensbewertung nicht ersetzen.
Sieben Maßnahmen für wirksamen Schutz vor Cyberangriffen
Wirksame Cybersicherheit entsteht durch das Zusammenspiel von Technik, Organisation und finanzieller Vorsorge.
1. Mehrstufige Authentifizierung einführen. Besonders E-Mail-Konten, Fernzugänge und Administrationskonten benötigen einen erhöhten Schutz.
2. Regelmäßige Datensicherungen durchführen. Backups sollten gegen unbefugte Veränderungen geschützt und ihre Wiederherstellbarkeit regelmäßig getestet werden.
3. Software und Systeme aktualisieren. Sicherheitsrelevante Updates sollten nach einem risikoorientierten Verfahren zeitnah eingespielt werden.
4. Zugriffsrechte beschränken. Beschäftigte und Dienstleister sollten nur die tatsächlich erforderlichen Berechtigungen erhalten.
5. Beschäftigte sensibilisieren. Wiederkehrende Schulungen helfen, Phishing, Social Engineering und betrügerische Zahlungsanweisungen zu erkennen.
6. Notfallmanagement vorbereiten. Zuständigkeiten, Kommunikationswege und Wiederanlaufverfahren sollten dokumentiert und praktisch erprobt werden.
7. Versicherungsschutz überprüfen. Deckungssummen, Leistungsausschlüsse und vertraglich geforderte Sicherheitsmaßnahmen sollten zum individuellen Geschäftsrisiko passen.
Das BSI empfiehlt Unternehmen, Cybersicherheit systematisch in ihre Geschäftsprozesse und Digitalisierungsstrategien einzubeziehen.
Die Bitkom-Studie Wirtschaftsschutz 2026 schätzt die Schäden durch Cyberattacken auf 160,4 bis 205,8 Milliarden Euro innerhalb von zwölf Monaten. Einschließlich analoger und digitaler Spionage-, Diebstahl- und Sabotageschäden ergibt sich ein Gesamtkorridor von 211 bis 270,8 Milliarden Euro.
Ja. Auch kleinere Unternehmen können angegriffen werden. Insbesondere unzureichend geschützte Fernzugänge, veraltete Software und fehlende Wiederherstellungsverfahren können das Risiko erhöhen.
Je nach Police können Kosten für Datenwiederherstellung, IT-Forensik, Krisenmanagement, versicherte Betriebsunterbrechungen und bestimmte Haftpflichtansprüche abgesichert sein. Der konkrete Versicherungsschutz ergibt sich ausschließlich aus den jeweiligen Vertragsbedingungen.
Nicht grundsätzlich. Klassische Versicherungen decken Cyberereignisse häufig nur eingeschränkt oder gar nicht ab. Allerdings können einzelne Cyberleistungen in bestehenden Verträgen enthalten sein. Deshalb ist eine Prüfung des gesamten Versicherungsschutzes sinnvoll.
Ja, wenn daraus wesentliche finanzielle Belastungen entstehen. Dauerhafte Umsatzausfälle, zusätzliche Verbindlichkeiten oder ein erheblicher Liquiditätsbedarf können die wirtschaftliche Leistungsfähigkeit beeinträchtigen. Ein Cybervorfall führt jedoch nicht automatisch zu einer schlechteren Bonität.
Eine allgemeine gesetzliche Pflicht zum Abschluss einer Cyberversicherung besteht in Deutschland nicht. Branchenbezogene Sicherheits-, Organisations- und Risikomanagementpflichten können jedoch gelten. Insbesondere regulierte Unternehmen sollten ihre jeweiligen gesetzlichen und vertraglichen Anforderungen prüfen.
Die EFS AG wurde in einem SCOREDEX-Fachbeitrag als Anbieter beziehungsweise Vermittler von Versicherungslösungen zur Absicherung betrieblicher IT-Risiken vorgestellt. Der Beitrag erklärt die Unterschiede zwischen Elektronikversicherungen und Cyberversicherungen sowie mögliche ergänzende Absicherungen gegen Betriebsunterbrechungen.
Fazit: Cybersicherheit gehört zur wirtschaftlichen Unternehmensvorsorge
Die aktuelle Schadenentwicklung zeigt, dass Cyberangriffe längst über die IT-Abteilung hinausreichen. Sie können die Liquidität belasten, Geschäftsprozesse unterbrechen, Lieferbeziehungen beeinträchtigen und das Vertrauen in Unternehmen schwächen.
Eine durchdachte Sicherheitsstrategie berücksichtigt deshalb nicht nur die Vermeidung von Angriffen, sondern auch die Fähigkeit, nach einem Vorfall möglichst schnell wieder handlungsfähig zu werden.
Technische Prävention, organisatorisches Risikomanagement, ausreichende Liquiditätsvorsorge und ein bedarfsgerechter Versicherungsschutz bilden dabei sich ergänzende Bausteine.
Für Unternehmen, Investoren und Geschäftspartner wird die nachvollziehbare Auseinandersetzung mit digitalen Risiken damit zu einem wichtigen Bestandteil verantwortungsvoller Unternehmensführung.
Quellen und weiterführende Informationen
Abrufdatum: 9. Oktober 2026
Bitkom – Angriffe auf die deutsche Wirtschaft (26.08.2026). Aktueller Schadenskorridor, Angriffsmethoden und wirtschaftliche Folgen.
Bitkom Research – Wirtschaftsschutz 2026. Studienmethodik und repräsentative Unternehmensbefragung.
BSI – IT- und Cybersicherheit für Unternehmen. Maßnahmen für die betriebliche Cybersicherheit.
SCOREDEX – EFS AG bietet Absicherung bei Cyberattacken. Fachbeitrag vom 3. April 2022 zu Elektronik- und Cyberversicherungen.
Rechtlicher Hinweis:
Dieser Beitrag dient der allgemeinen Information und stellt weder eine individuelle Versicherungs-, Rechts- oder Anlageberatung noch eine technische Sicherheitsprüfung dar. Versicherungsleistungen hängen von den vereinbarten Vertragsbedingungen ab. Statistische Schadensangaben sind Hochrechnungen und erlauben keine unmittelbaren Rückschlüsse auf das Risiko eines einzelnen Unternehmens.